
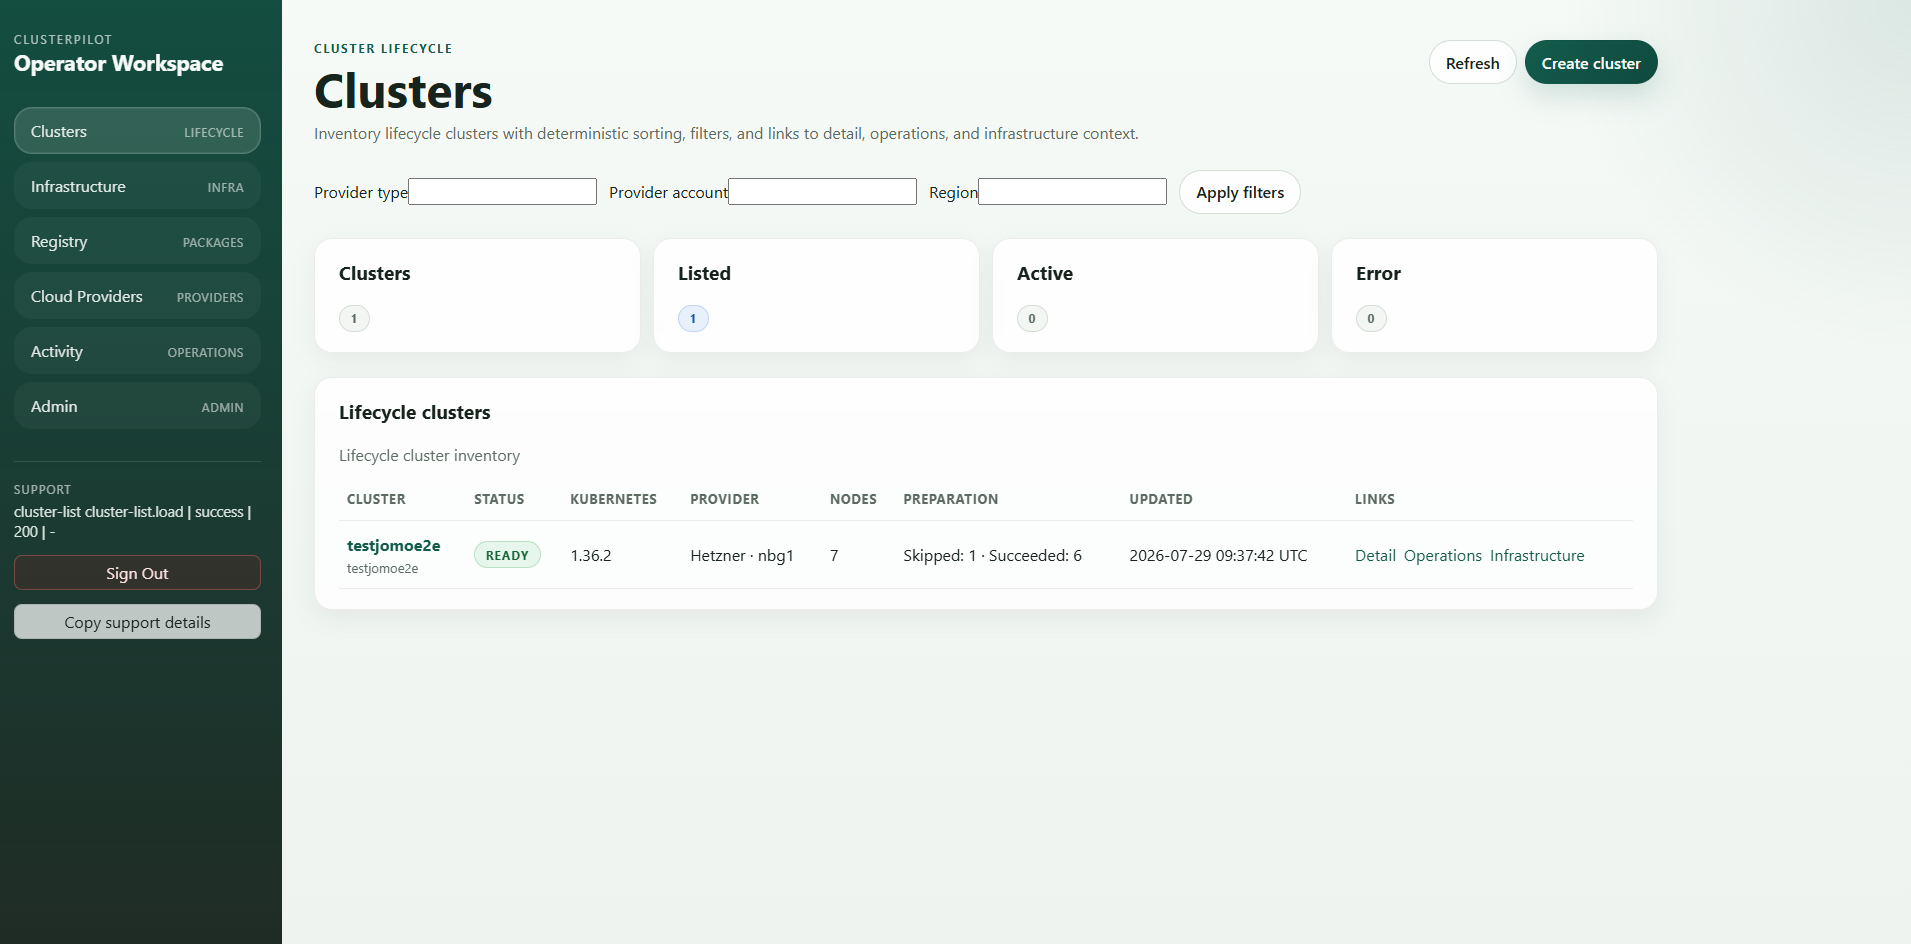
Ticket-only Operations
Routinearbeit wartet auf die wenigen Personen, die Provider-, Host- und Recovery-Details kennen.
Für Plattform- und Betriebsteams
ClusterPilot bietet einen kontrollierten Pfad für Provider-, Infrastruktur-, Cluster-Lifecycle- und Validierungsarbeit. Berechtigte Nutzer folgen freigegebenen Workflows, während Betriebsverantwortung und Evidenz sichtbar bleiben.
Operative Ausgangslage
Die eigentliche Arbeit besteht darin, Expertenurteil, Voraussetzungen, Rechte und Recovery in einen wiederverwendbaren Plattformvertrag zu überführen.
Routinearbeit wartet auf die wenigen Personen, die Provider-, Host- und Recovery-Details kennen.
Generische Admin-Rechte beschleunigen Anfragen, schwächen aber Verantwortung, Sicherheit und Review.
Pipelines zeigen einen fehlgeschlagenen Job, aber nicht Zielzustand und sichere nächste Aktion.
Enterprise Value
Der Nutzen entsteht aus gemeinsamem Zustand, klarer Verantwortung und überprüfbarer Ausführung.
Release, Provider-Pfad, Topologie, Versionen und Validierungsmodi kommen aus einem klaren unterstützten Vertrag.
Identität, Ziel, Readiness, Kompatibilität und Risiko werden vor Agent-Ausführung geprüft.
Request, Plan, Status, Artefakte, Fehlerkontext und Cleanup bleiben für Plattform, QA und Support verfügbar.
Kontrollierter Ablauf
Den erlaubten Pfad einmal definieren und über UI oder API wiederverwenden – ohne unbeschränkte Cluster-Administration.
Freigegebenen Provider, Lifecycle-Schritt, Add-on oder Validierungsmodus wählen.
Voraussetzungen, Ressourcen, Rechte, Risiko und erwartete Evidenz prüfen.
Begrenzte Arbeit an kompatiblen Lifecycle Agent vergeben und Schritte verfolgen.
Ergebnis, Artefakte, Cleanup, Retry-Historie und nächste Aktion teamübergreifend halten.
Nachweis
Jede erlaubte Aktion erzeugt ein dauerhaftes Ergebnis statt einer einmaligen Portalantwort.
Authentifizierter Actor, Permission, Ziel, Intent und Bestätigung.
Versionierter Plan, Admission, Schrittfolge, Agent-Zuweisung und Software-Subjects.
Terminalzustand, Diagnostik, Artefakte, Cleanup, Retry und Recovery-Hinweis.
Häufige Fragen
Kurze Antworten zu Einsatz, Ablauf und nächstem Schritt.
Es unterstützt begrenzte Kubernetes Platform Operations. Es wird nicht als allgemeines Developer Portal oder Application Platform dargestellt.
Das ist nicht das ClusterPilot-Modell. Das aktuelle Release bietet begrenzte Workflows und leseorientierten Kontext.
Nein. Infrastruktur-, Policy- und Application-Delivery-Werkzeuge können bestehen bleiben, während ClusterPilot den freigegebenen Betriebsweg standardisiert.
Mit einem messbaren Workflow starten
Wir sehen uns Ihre Umgebung und den heutigen Ablauf an und zeigen die Umsetzung mit ClusterPilot.
hello@clusterpilot.de